

Web安全
未读
初代个人博客安全加固实战:Nginx 反代的防御纵深设计
这不是一篇理论文章,而是我为自己博客的真实加固记录。博客用 Docker Compose 部署(Nginx → Halo 2.x → PostgreSQL 15),我把它当作一个安全作品来做:不追求复杂的自动化工具,而是把每一层防线设计清楚、踩过的每个坑记录下来。 背景:为什么给个人博客做安全加固

Web安全
未读
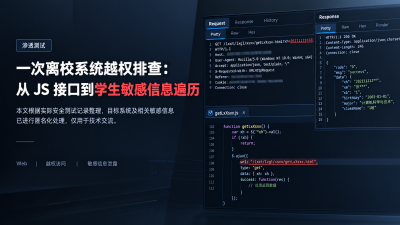
一次离校系统越权排查:从 JS 接口到学生敏感信息遍历
一次离校系统越权排查:从 JS 接口到学生敏感信息遍历 本文根据实际安全测试记录整理,目标系统及相关敏感信息已进行匿名化处理,仅用于技术交流。 一、测试背景 这次测试的目标是某高校的离校系统。 最开始进入系统并没有发现明显异常,于是我按照正常业

Web安全
未读
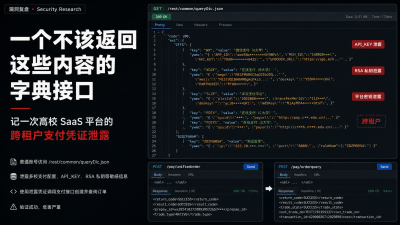
一个不该返回这些内容的字典接口 —— 记一次高校 SaaS 平台的跨租户支付凭证泄露
一个不该返回这些内容的字典接口 —— 记一次高校 SaaS 平台的跨租户支付凭证泄露 声明:漏洞已通过正规渠道提交至相关 SRC,密钥已全部脱敏,文中的签名与报文仅用于说明原理,无法复现。

Web安全
未读
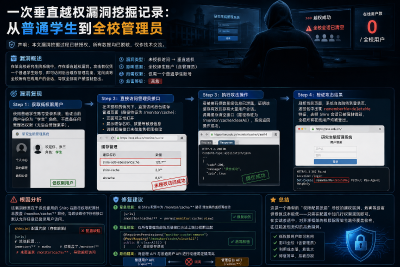
一次垂直越权漏洞挖掘记录:从普通学生到全校管理员
一次垂直越权漏洞挖掘记录:从普通学生到全校管理员 声明:本文漏洞挖掘过程已获授权,所有数据均已脱敏,仅作技术交流。 漏洞概述 在一次授权测试中,我发现某高校研究生院系统存在垂直越权漏洞。攻击者仅凭一个普通学生账号,即可访问后台缓存管