
AI安全靶场搭建-LLM SecRange+Ollama(qwen2.57b)
AI安全靶场搭建——LLM SecRange +Ollama(qwen2.5:7b)
如果电脑配置很高,可以直接在虚拟机中实验,这样能够保证物理机安全
作者本人电脑是8G显存+16G内存,为了流畅运行,没有选择在虚拟机中搭建,而是直接在本地物理机上实验。
不过可以利用docker来进行环境隔离,以下是搭建过程。
环境确认
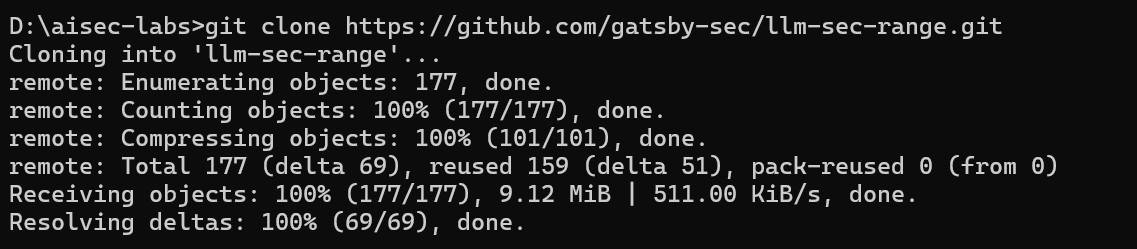
步骤 1:拉取代码(cmd)
cd D:\aisec-labsgit clonehttps://github.com/gatsby-sec/llm-sec-range.gitcd llm-sec-range
步骤 2:配置 Ollama 网络(powershell)
让 Ollama 监听所有网卡,允许 Docker 容器访问:
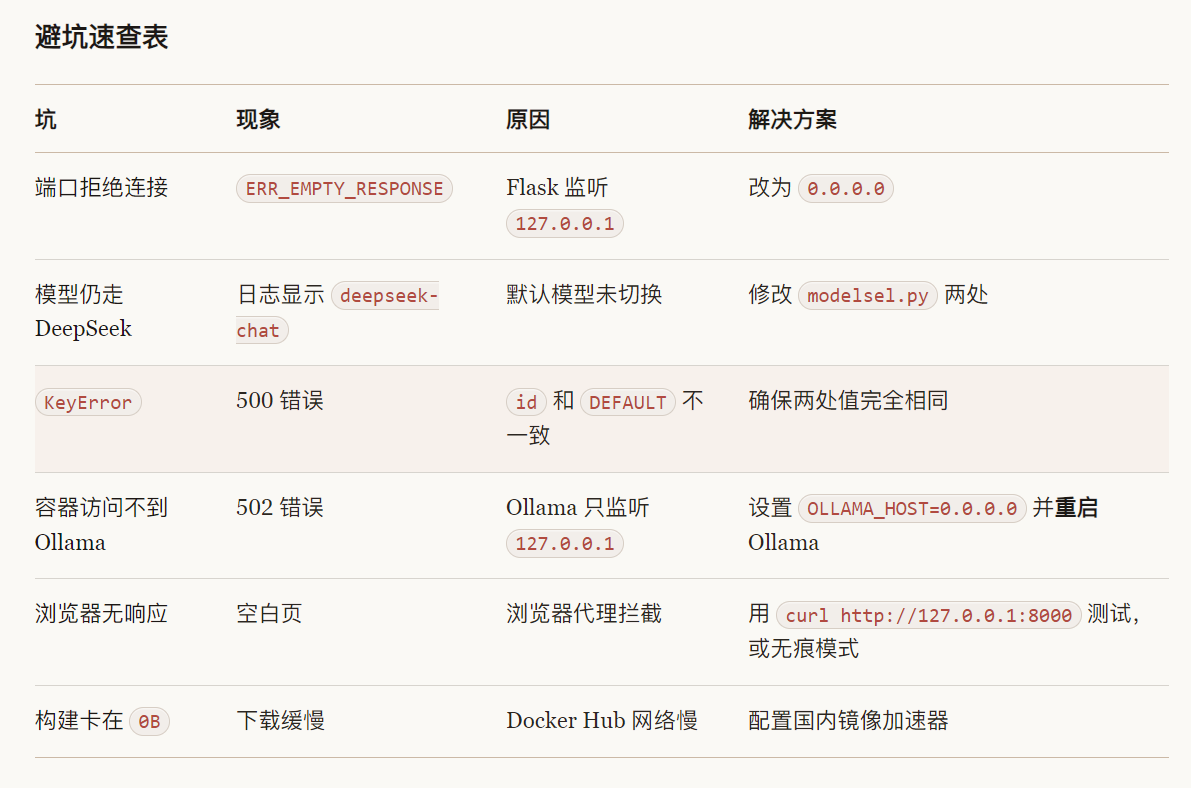
setx OLLAMA_HOST "0.0.0.0:11434"关键操作:执行后必须完全退出 Ollama(右键任务栏图标 → Quit),然后重新启动。否则配置不生效。
步骤 3:修改app.py——让Flask监听所有网卡(cmd)
notepad app.py找到第61行,将:
app.run(host="127.0.0.1", port=8000, debug=False)改为app.run(host="0.0.0.0", port=8000, debug=False)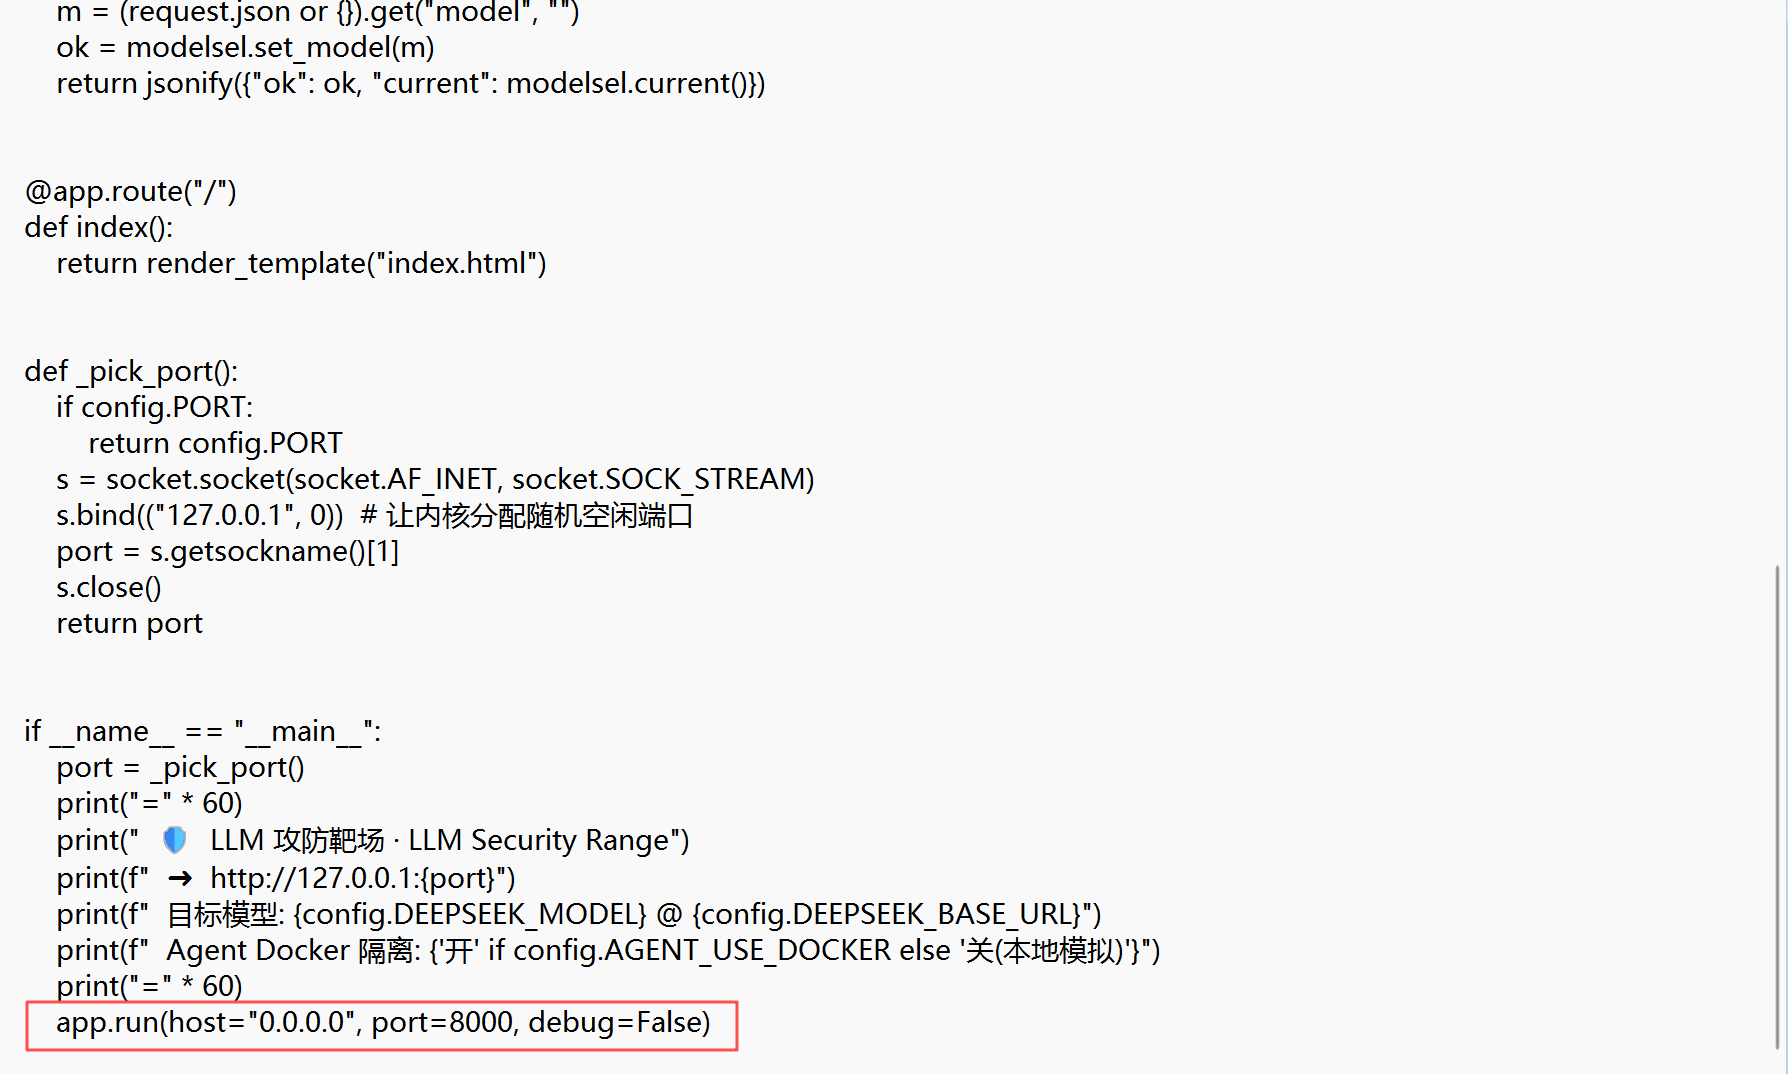
步骤4:配置 docker-compose.yml(cmd)
notepad docker-compose.yml
在 environment 下添加:
environment: OLLAMA*BASE*URL=http://host.docker.internal:11434/v1 OLLAMA_MODEL=qwen2.5:7b DEEPSEEK*API*KEY=sk-placeholder AGENT*USE*DOCKER=0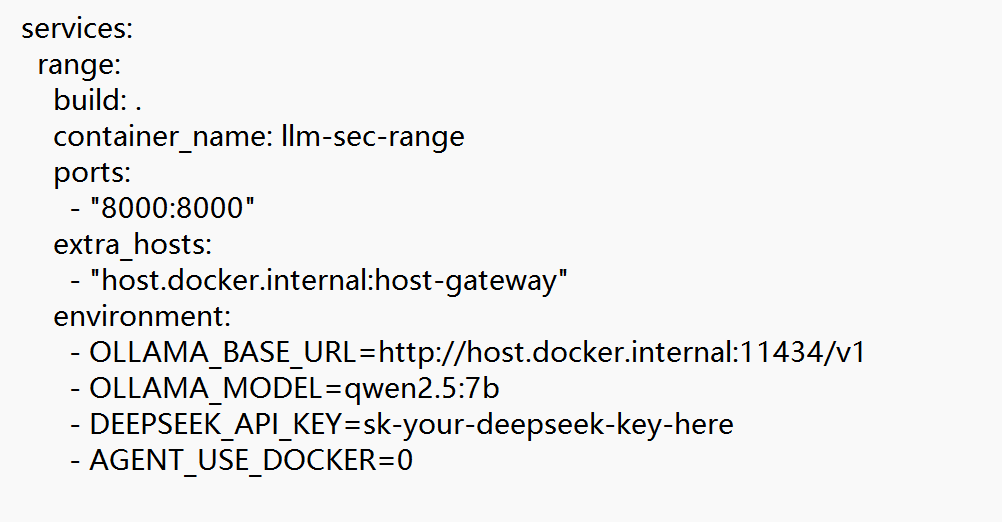
步骤 5:修改modules/modelsel.py— 切换默认模型
notepad modules\modelsel.py
第一处:将第一条本地模型条目的 id 改为 local-qwen
{"id": "local-qwen", "label": "Qwen2.5 7B(本地)", "note": "🖥️ 本地·Ollama", "provider": "local", "model": "qwen2.5:7b"},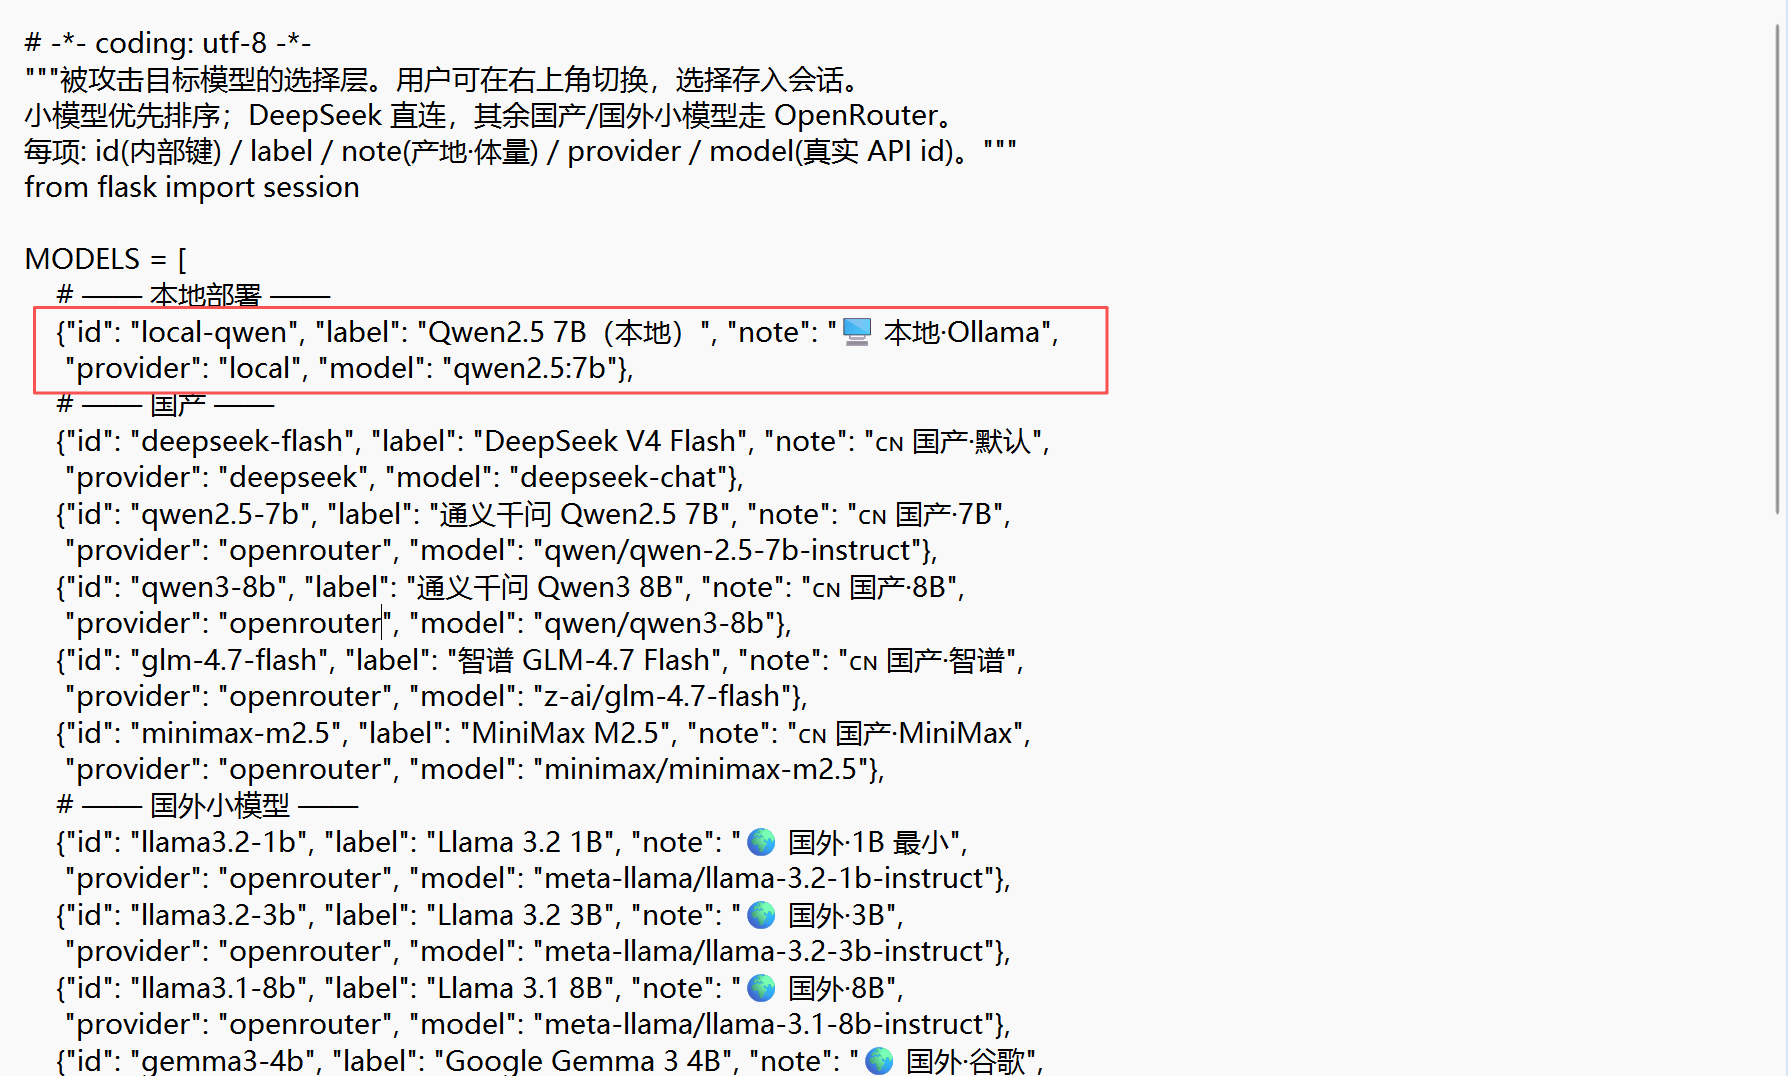
第二处:将文件底部的 DEFAULT 改为 local-qwen
DEFAULT = "local-qwen"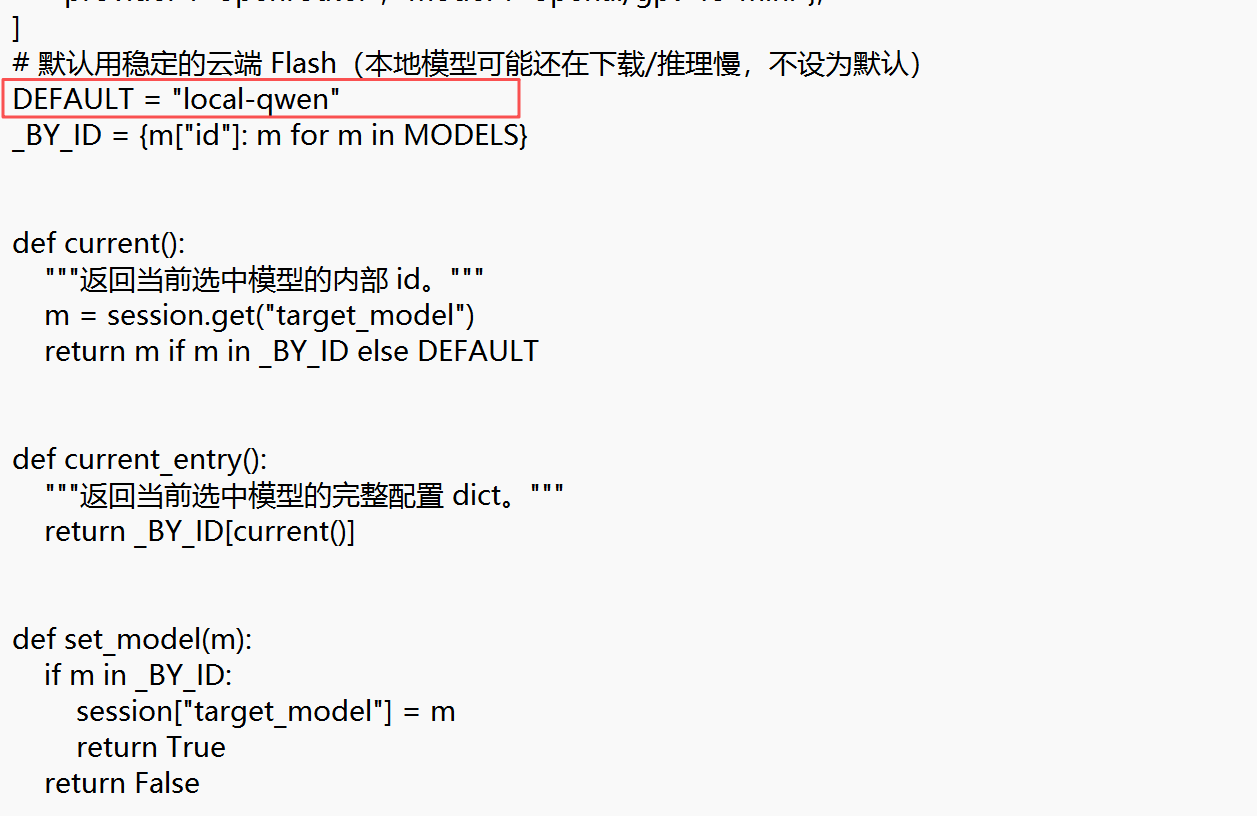
步骤 6:启动靶场
docker compose downdocker compose up -d --build
步骤 7:验证
docker compose exec range grep -n "local-qwen" /app/modules/modelsel.py
避坑速查表: